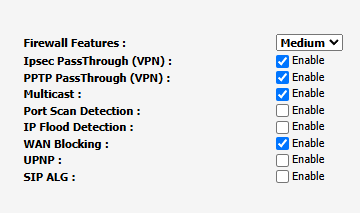
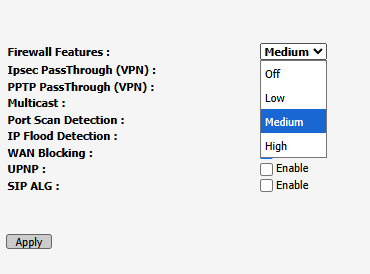
ה-NAT שמפעילה ספקית האינטרנט לא נועד מתוך כוונה להגן עליך, אלא משתי סיבות עיקריות - כאשר מדובר בכתובות IPv4 ציבוריות, יש מספר יחסית מצוצמם, ולכן לספק האינטרנט אין יכולת לתת כתובת ציבורית "אמיתית" לכל לקוח (ואפילו לא לכל אלה שברגע נתון גולשים), פשוט אין לו מספיק כתובות ציבורחיות. סיבה נוספת היא שכתובת ציבורית נותנת לך יותר אופציות - כמו התחברות קלה יותר מרחוק, ומכאן זה אומר שמבחינת ספק האינטרנט יש כאן משהו שהם יכולים למכור לך בתשלום נוסף.נכון, באופן עקיף זה מספק לך הגנה מסוימת, כי זה אומר שאי אפשר להתחבר אליך ישירות. אין לך כתובת ציבורית שנגישה ישירות לאדם אחר באינטרנט, וגם אם תפתח פורט מסוים במחשב ברשת שלך, שום משתמש מרוחק לא יוכל להתחבר לאותו פורט. אבל זה יתרון חסר משמעות אמיתית, פשוט תפעיל NAT ב-Router שלך וזהו. ואם משום מה אתה משתמש ב-Router של ספק הכבלים, מה שבין השאר בד"כ אומר שאין לך יכולת שליטה רחבה, אז תדאג שיהיה Firewall על המחשבים שלך.
אבל הדבר הכי נכון לעשות, הוא בכלל לא להשתמש ב-Router שספק האינטרנט מספק. בד"כ מדובר במוצר נחות, וזה גם מספק להם יותר שליטה עליך, וגם יותר יכולת מעקב. לצאת מה-NAT שלהם זה צעד חיובי ראשון. הצעד השני להשתמש ב-Router משלך ותדאג להפעיל את ה-NAT וה-Firewall ברמת ה-Router.
 גירסת הדפסה


 סגן המנהל
 מפקח
 Winner
 צל"ש
 מומחה