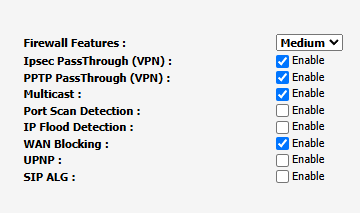
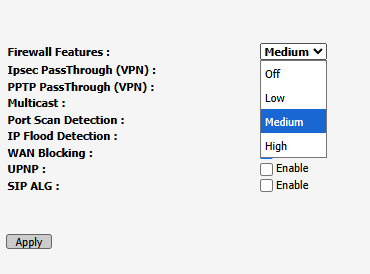
הוא חסם לי את הOUTLOOK , אז הוציאו אותי מהNAT האם יש סיכון בזה? במקום כתובת שמתחילה ב100 אני מקבל 200
אפשרויות ניהול
cosmin
11.10.2621:21
1. פחות שכבת הגנה (כביכול)בתגובה להודעה מספר 0
אבל לא קריטי בעיניי
@Oran911@
Oran911
11.10.2621:24
2. למה לא קריטי? האם כדאי לחזור ל100?בתגובה להודעה מספר 1
אין לי פיירול בפייברבוקס
ZiggyMan
11.10.2621:24
3. הפוך גוטהבתגובה להודעה מספר 0
הNAT הזה נזק מהלך.
-------------------------------------------
L'enfer, c'est les autres
Oran911
11.10.2622:00
4. למה ?בתגובה להודעה מספר 3
האם הפעלתי את הפיירול ? מקודם זה היה על OFF העברתי לMEDIUM
order1948
20.10.2620:09
5. אין סיכום אם...בתגובה להודעה מספר 0
ה-NAT שמפעילה ספקית האינטרנט לא נועד מתוך כוונה להגן עליך, אלא משתי סיבות עיקריות - כאשר מדובר בכתובות IPv4 ציבוריות, יש מספר יחסית מצוצמם, ולכן לספק האינטרנט אין יכולת לתת כתובת ציבורית "אמיתית" לכל לקוח (ואפילו לא לכל אלה שברגע נתון גולשים), פשוט אין לו מספיק כתובות ציבורחיות. סיבה נוספת היא שכתובת ציבורית נותנת לך יותר אופציות - כמו התחברות קלה יותר מרחוק, ומכאן זה אומר שמבחינת ספק האינטרנט יש כאן משהו שהם יכולים למכור לך בתשלום נוסף.
נכון, באופן עקיף זה מספק לך הגנה מסוימת, כי זה אומר שאי אפשר להתחבר אליך ישירות. אין לך כתובת ציבורית שנגישה ישירות לאדם אחר באינטרנט, וגם אם תפתח פורט מסוים במחשב ברשת שלך, שום משתמש מרוחק לא יוכל להתחבר לאותו פורט. אבל זה יתרון חסר משמעות אמיתית, פשוט תפעיל NAT ב-Router שלך וזהו. ואם משום מה אתה משתמש ב-Router של ספק הכבלים, מה שבין השאר בד"כ אומר שאין לך יכולת שליטה רחבה, אז תדאג שיהיה Firewall על המחשבים שלך.
אבל הדבר הכי נכון לעשות, הוא בכלל לא להשתמש ב-Router שספק האינטרנט מספק. בד"כ מדובר במוצר נחות, וזה גם מספק להם יותר שליטה עליך, וגם יותר יכולת מעקב. לצאת מה-NAT שלהם זה צעד חיובי ראשון. הצעד השני להשתמש ב-Router משלך ותדאג להפעיל את ה-NAT וה-Firewall ברמת ה-Router.

 אשכול 25222